("Management of surprise in Cybersecurity"/English version here)
Hemos visto anteriormente formas de prepararnos para gestionar la diferentes amenazas que afectan a la seguridad de la información: el perímetro defensivo, los fallos de los empleados, los insiders, la movilidad...Sin embargo, hay algo para lo que se diría que es imposible estar preparado: la sorpresa.
Hemos visto anteriormente formas de prepararnos para gestionar la diferentes amenazas que afectan a la seguridad de la información: el perímetro defensivo, los fallos de los empleados, los insiders, la movilidad...Sin embargo, hay algo para lo que se diría que es imposible estar preparado: la sorpresa.
El ataque por sorpresa es un fenómeno estudiado desde hace miles de años. Sun Tzu ya teorizaba sobre ello en la Antigua China. El manual de doctrina de la USAF da una buena definición de sorpresa:
"Golpear al enemigo en un momento, lugar o modo para el cual no está preparado. En forma gruesa, el principio de sorpresa es recíproco del principio de seguridad. Escondiendo las propias capacidades e intenciones se crea la oportunidad de golpear al enemigo cuando no está atento o preparado"
En el ámbito de la Ciberseguridad la sorpresa se consigue utilizando tecnologías novedosas que pasen inadvertidas a través del perímetro de seguridad, explotando fallos de seguridad no reportados en sistemas o aplicaciones, identificando puntos débiles o únicos de fallo en una infraestructura y otras formas similares.
En reciprocidad, para evitar la sorpresa, el responsable de Seguridad busca informarse acerca de estos modos (e intenciones) de ataque, a través de fuentes de inteligencia de muy diverso tipo: foros, fabricantes, grupos de usuarios, organismos de control, servicios online, intentando anticiparse y establecer medidas de protección para el más amplio espectro posible de amenazas. No obstante, la mayor parte de esta fuentes se basan en experiencias de ataques pasados.
Por definición, el atacante, tiene la ventaja de preparar con tiempo nuevas modalidades de ataque y de poder elegir, el momento y la víctima del mismo, tratando de no dejar rastros que puedan comprometerlo. El primer golpe es el normalmente el más efectivo, puesto que a partir de allí ya existe una experiencia que se puede analizar y esbozar medidas preventivas. Por eso, actualmente se fomenta de diversas formas la compartición y reporte de información de nuevas formas de ataque, que ayuden a evitar nuevas víctimas, incluso por imperativo legal en algunos países.
Sabiendo esto, es muy posible que alguna vez en su historia una organización sea víctima de un ciberataque para el que no está preparada. Es decir, que sus medidas preventivas no hayan podido evitar o rechazar antes de provocar daños. Sin embargo, esto no es para caer en la desesperarnos, aún tenemos formas minimizar las probabilidades de que el atacante alcance la sorpresa.
La forma más obvia es recolectar toda la inteligencia previa posible que indique se está preparando un ataque de una nueva tipología. Como en este tipo de ataques careceremos de fuentes directas, podemos intentar utilizar aproximaciones indirectas: identificar ataques de "tanteo", pruebas realizadas para demostrar la eficacia de una nueva tecnología y otras anomalías. Nuevamente, aquí la colaboración entre diferentes organizaciones y autoridades es muy importante.
Una alternativa muy original es el uso de modelos matemáticos que permitan predecir con una cierta probabilidad la aparición de una nueva amenaza, como se indica en este magistral artículo. Este enfoque probabilístico nos permite encarar el problema con algunas estrategias contra-intuitivas: a veces conviene dejar abiertas algunas "brechas conocidas" (de escaso impacto). O a no comprar informes de "zero-day exploits". Ambas medidas tienden a disminuir la velocidad de aparición de nuevas amenazas, contra las que no estamos preparados.
Pero, incluso así, no podemos descartar una sorpresa efectiva. Pero aún nos queda la posibilidad de gestionar las sorpresas. ¿Cómo puede hacerse eso?
En diciembre de 1941, la base naval de Pearl Harbor en Hawaii fue tomada completamente por sorpresa cuando el Imperio Japonés lanzó un ataque aéreo. Curiosamente, la Inteligencia Militar americana había recopilado gran cantidad de información sobre las intenciones agresivas y los preparativos bélicos japoneses e incluso sobre la fecha estimada del ataque, pero falló en determinar el lugar del esfuerzo principal: concluyeron que debía ser en Filipinas. Descartaron la idea del ataque a Hawaii, porque pensaron que los japoneses no se arriesgarían tan lejos de sus bases. En su defensa hay que decir, que era realmente una apuesta muy arriesgada.
La cuestión es que, para los efectivos de Hawaii, la sorpresa fue total. Pero el desastre militar fue completo por la pésima preparación de la base para afrontar un ataque sorpresa, que era responsabilidad del Comandante en Jefe de la Flota del Pacífico, Husband Kimmel. El propio Kimmel había escrito 10 meses antes del ataque "Creo que un ataque por sorpresa (submarino, aéreo, o combinado) en Pearl Harbor es una posibilidad, y estamos adoptando de forma inmediata las necesarias para minimizar los posibles daños y garantizar que la fuerza atacante lo pagará".
Sin embargo, no se realizaron ejercicios o simulaciones del posible ataque, ni se adoptaron medidas especiales de entrenamiento. Los japoneses se encontraron con una serie de facilidades inesperadas como que los aviones estaban en las propias pistas uno junto al otros (facilitando las explosiones e incendios por simpatía). No se habían tomado medidas de coordinación entre la aviación naval y la del Ejército, ni realizado patrullas de largo alcance ni desplegado redes antitorpedos, para proteger a los barcos.
Tampoco se sabía muy bien que hacer a continuación. La única reacción de Kimmel fue planificar en el papel, con los barcos que le quedaban (que no eran pocos), acciones de represalia a los pocos días del desastre, que no pudo concretar porque fue destituido y degradado una semana después. En los años siguientes Kimmel se presentó como una víctima de la falta de recursos, de información de Inteligencia errónea y de las decisiones de sus superiores, generándose un intenso debate sobre su actuación. Probablemente tenía parte de razón, pero su falta de reacción ante la sorpresa (de la que no era responsable) es evidente.
Tres años después se produjo una situación muy similar con los mismos contendientes. Para enfrentar el desembarco de los Aliados en Filipinas, la Armada japonesa ejecutó un plan de engaño magistral. Cuando se aproximaba el momento del asalto a las playas, un grupo de batalla formado por 4 portaaviones nipones se presentó por el norte del archipiélago. Creyendo que esta era la fuerza principal de ataque del enemigo, el jefe de la Flota, Almirante Halsey, envió todos sus grandes portaviones y acorazados en esa dirección, dejando a la fuerza principal de desembarco solo protegida por una cortina de unidades menores (destructores y portaviones de escolta, que transportaban pocos aviones).
Parecía una apuesta segura, Halsey estaba convencido de que ninguna otra fuerza japonesa amenazaba el grupo de desembarco y que su única preocupación eran los portaaviones enemigos. Se equivocaba. El grupo de portaaviones no era más que un señuelo muy hábil: apenas tenían aviones de combate y pilotos entrenados. Mientras tanto, todos los acorazados y cruceros pesados japoneses, remanentes, mandados por el Almirante Takeo Kurita, cruzaban los estrechos centrales del archipiélago durante la noche y aparecían de repente ante la escolta del grupo de desembarco, mandada por el contraalmirante Clifton Sprague. Igual que para Kimmel, la sorpresa para Sprague fue total (y tampoco era responsable de ella).
Los japoneses habían logrado una enorme superioridad local: 4 acorazados, 8 cruceros y 11 destructores, se enfrentaban a distancia de tiro contra 6 portaviones ligeros y 7 destructores. La corta distancia anulaba la ventaja de los portaaviones. Si esta sorprendida línea de defensa entraba en el desconcierto o, peor, en pánico, detrás estaban los desprotegidos buques logísticos y de desembarco, que serían fácilmente destruidos con miles de vidas perdidas, sin siquiera llegar a tocar la playa.
Pero Sprague supo reponerse a la sorpresa y no entró en pánico. Era un piloto naval experimentado, obsesivo en los detalles. Sus hombres habían recibido un entrenamiento intensivo. Decidió enfrentar la situación y, en un contexto de grave desventaja, tomar las medidas que maximizaran sus escasas posibilidades de éxito.
Hizo virar a sus barcos hacia el este, hacia donde se veían nubes de tormenta mientras lanzaba una cortina de humo (lo que reducía la visibilidad y dificultaba la puntería), alejándose de la costa y obligando a los japoneses a perseguirlos en fila (lo que anulaba los cañones de popa del enemigo). Al mismo tiempo, ordenó a la escolta de destructores que redujera distancias con los buques enemigos para ponerse a tiro de sus pequeños cañones y torpedos. Y, por supuesto, hizo despegar todo lo que pudiera volar desde los portaaviones.
Sprague explotó hasta el límite los escasos recursos de que disponía y las habilidades de sus hombres. Se llegó a disparar con pistolas de calibre .38 de buque a buque. Hubo aviones que lanzaron hasta cargas de profundidad a falta de bombas y algunos hicieron pasadas rasantes, sin bombas ni munición solamente para distraer o molestar a los japoneses. Cada recurso se utilizó al máximo para revertir la situación.
Al acabar la batalla, Sprague había perdido 2 portaaviones, 3 destructores y 23 aviones. Otros 3 destructores y 1 portaaviones flotaban casi desechos, mientras los restantes tenían daños. Pero, inesperadamente, habían machacado 6 cruceros japoneses, hundiendo 3 de ellos. La actuación decidida de Sprague hizo creer a Kurita, que se enfrentaba a una fuerza mucho mayor, y ordenó la retirada, sin atacar a los vitales transportes y buques de desembarco.
En el recuento final los americanos tuvieron 2500 bajas (muertos y heridos) contra las 4000 de Pearl Harbor, un porcentaje mucho mayor sobre el total de fuerzas involucradas. Un alto precio que hace recordar la efectividad de la sorpresa. Sin embargo, gracias a un alto nivel de entrenamiento y una dirección eficaz, que maximizó sus posibilidades, Sprague consiguió evitar daños catastróficos. El desembarco se concretó y las Filipinas fueron liberadas.
Pearl Harbor y Samar nos recuerdan que ante un ataque sorpresivo, se puede reaccionar de diferentes maneras. Puede uno maldecir a la mala suerte y quedarse quieto, o se puede intentar gestionar las situación con los recursos disponibles. Puede uno preparar su discurso de justificación para cuando la sorpresa ocurra o preparar al equipo para enfrentar situaciones inesperadas.
Algunas recomendaciones de los expertos militares nos pueden ayudar a prepararnos. Por ejemplo, si nos basamos en las sugerencias del Dr. Michael Handel, profesor de estrategia del Naval War College, adaptadas a la Ciberseguridad, podemos:
Una alternativa muy original es el uso de modelos matemáticos que permitan predecir con una cierta probabilidad la aparición de una nueva amenaza, como se indica en este magistral artículo. Este enfoque probabilístico nos permite encarar el problema con algunas estrategias contra-intuitivas: a veces conviene dejar abiertas algunas "brechas conocidas" (de escaso impacto). O a no comprar informes de "zero-day exploits". Ambas medidas tienden a disminuir la velocidad de aparición de nuevas amenazas, contra las que no estamos preparados.
Pero, incluso así, no podemos descartar una sorpresa efectiva. Pero aún nos queda la posibilidad de gestionar las sorpresas. ¿Cómo puede hacerse eso?
En diciembre de 1941, la base naval de Pearl Harbor en Hawaii fue tomada completamente por sorpresa cuando el Imperio Japonés lanzó un ataque aéreo. Curiosamente, la Inteligencia Militar americana había recopilado gran cantidad de información sobre las intenciones agresivas y los preparativos bélicos japoneses e incluso sobre la fecha estimada del ataque, pero falló en determinar el lugar del esfuerzo principal: concluyeron que debía ser en Filipinas. Descartaron la idea del ataque a Hawaii, porque pensaron que los japoneses no se arriesgarían tan lejos de sus bases. En su defensa hay que decir, que era realmente una apuesta muy arriesgada.
La cuestión es que, para los efectivos de Hawaii, la sorpresa fue total. Pero el desastre militar fue completo por la pésima preparación de la base para afrontar un ataque sorpresa, que era responsabilidad del Comandante en Jefe de la Flota del Pacífico, Husband Kimmel. El propio Kimmel había escrito 10 meses antes del ataque "Creo que un ataque por sorpresa (submarino, aéreo, o combinado) en Pearl Harbor es una posibilidad, y estamos adoptando de forma inmediata las necesarias para minimizar los posibles daños y garantizar que la fuerza atacante lo pagará".
Sin embargo, no se realizaron ejercicios o simulaciones del posible ataque, ni se adoptaron medidas especiales de entrenamiento. Los japoneses se encontraron con una serie de facilidades inesperadas como que los aviones estaban en las propias pistas uno junto al otros (facilitando las explosiones e incendios por simpatía). No se habían tomado medidas de coordinación entre la aviación naval y la del Ejército, ni realizado patrullas de largo alcance ni desplegado redes antitorpedos, para proteger a los barcos.
 |
| Aviones americanos destruidos formados uno junto al otro La mala disposición de los aviones en las pistas evidencia la falta de preparación de la base para un ataque sorpresivo |
Tampoco se sabía muy bien que hacer a continuación. La única reacción de Kimmel fue planificar en el papel, con los barcos que le quedaban (que no eran pocos), acciones de represalia a los pocos días del desastre, que no pudo concretar porque fue destituido y degradado una semana después. En los años siguientes Kimmel se presentó como una víctima de la falta de recursos, de información de Inteligencia errónea y de las decisiones de sus superiores, generándose un intenso debate sobre su actuación. Probablemente tenía parte de razón, pero su falta de reacción ante la sorpresa (de la que no era responsable) es evidente.
Tres años después se produjo una situación muy similar con los mismos contendientes. Para enfrentar el desembarco de los Aliados en Filipinas, la Armada japonesa ejecutó un plan de engaño magistral. Cuando se aproximaba el momento del asalto a las playas, un grupo de batalla formado por 4 portaaviones nipones se presentó por el norte del archipiélago. Creyendo que esta era la fuerza principal de ataque del enemigo, el jefe de la Flota, Almirante Halsey, envió todos sus grandes portaviones y acorazados en esa dirección, dejando a la fuerza principal de desembarco solo protegida por una cortina de unidades menores (destructores y portaviones de escolta, que transportaban pocos aviones).
Parecía una apuesta segura, Halsey estaba convencido de que ninguna otra fuerza japonesa amenazaba el grupo de desembarco y que su única preocupación eran los portaaviones enemigos. Se equivocaba. El grupo de portaaviones no era más que un señuelo muy hábil: apenas tenían aviones de combate y pilotos entrenados. Mientras tanto, todos los acorazados y cruceros pesados japoneses, remanentes, mandados por el Almirante Takeo Kurita, cruzaban los estrechos centrales del archipiélago durante la noche y aparecían de repente ante la escolta del grupo de desembarco, mandada por el contraalmirante Clifton Sprague. Igual que para Kimmel, la sorpresa para Sprague fue total (y tampoco era responsable de ella).
 | |
| La "sorpresa" de Samar Halsey vira al norte con las unidades pesadas dejando a Sprague solo contra los acorazados de Kurita |
Los japoneses habían logrado una enorme superioridad local: 4 acorazados, 8 cruceros y 11 destructores, se enfrentaban a distancia de tiro contra 6 portaviones ligeros y 7 destructores. La corta distancia anulaba la ventaja de los portaaviones. Si esta sorprendida línea de defensa entraba en el desconcierto o, peor, en pánico, detrás estaban los desprotegidos buques logísticos y de desembarco, que serían fácilmente destruidos con miles de vidas perdidas, sin siquiera llegar a tocar la playa.
Pero Sprague supo reponerse a la sorpresa y no entró en pánico. Era un piloto naval experimentado, obsesivo en los detalles. Sus hombres habían recibido un entrenamiento intensivo. Decidió enfrentar la situación y, en un contexto de grave desventaja, tomar las medidas que maximizaran sus escasas posibilidades de éxito.
Hizo virar a sus barcos hacia el este, hacia donde se veían nubes de tormenta mientras lanzaba una cortina de humo (lo que reducía la visibilidad y dificultaba la puntería), alejándose de la costa y obligando a los japoneses a perseguirlos en fila (lo que anulaba los cañones de popa del enemigo). Al mismo tiempo, ordenó a la escolta de destructores que redujera distancias con los buques enemigos para ponerse a tiro de sus pequeños cañones y torpedos. Y, por supuesto, hizo despegar todo lo que pudiera volar desde los portaaviones.
Sprague explotó hasta el límite los escasos recursos de que disponía y las habilidades de sus hombres. Se llegó a disparar con pistolas de calibre .38 de buque a buque. Hubo aviones que lanzaron hasta cargas de profundidad a falta de bombas y algunos hicieron pasadas rasantes, sin bombas ni munición solamente para distraer o molestar a los japoneses. Cada recurso se utilizó al máximo para revertir la situación.
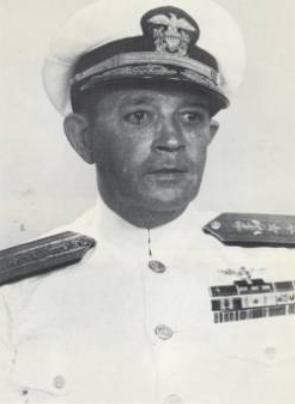 |
| Contraalmirante Clifton Sprague |
En el recuento final los americanos tuvieron 2500 bajas (muertos y heridos) contra las 4000 de Pearl Harbor, un porcentaje mucho mayor sobre el total de fuerzas involucradas. Un alto precio que hace recordar la efectividad de la sorpresa. Sin embargo, gracias a un alto nivel de entrenamiento y una dirección eficaz, que maximizó sus posibilidades, Sprague consiguió evitar daños catastróficos. El desembarco se concretó y las Filipinas fueron liberadas.
Pearl Harbor y Samar nos recuerdan que ante un ataque sorpresivo, se puede reaccionar de diferentes maneras. Puede uno maldecir a la mala suerte y quedarse quieto, o se puede intentar gestionar las situación con los recursos disponibles. Puede uno preparar su discurso de justificación para cuando la sorpresa ocurra o preparar al equipo para enfrentar situaciones inesperadas.
Algunas recomendaciones de los expertos militares nos pueden ayudar a prepararnos. Por ejemplo, si nos basamos en las sugerencias del Dr. Michael Handel, profesor de estrategia del Naval War College, adaptadas a la Ciberseguridad, podemos:
a. Actualizar los procedimientos de Seguridad en la eventualidad de un ataque sorpresa: planes de contingencia detallados, simulaciones, ensayos.
b. Preparar especialmente la protección de los activos críticos. Estimar que en toda situación, los recursos críticos del negocio puedan seguir operando, aunque algunas infraestructuras no estén operativas.
c. Desarrollar planes para disponer de todos los recursos humanos en forma acelerada ante un ataque. Probar y ensayar el tiempo de respuesta rápidamente.
d. Planificar contra-sorpresas, en dos formas:
- Preparar "falsos" agujeros de seguridad, simular la protección de ficheros con datos irrelevantes
El Gobierno de los EE.UU. se ha tomado muy en serio estas enseñanzas de la historia. Desde el año 2000, se realizan los ejercicios TOPOFF para "prevenir, proteger de, responder a y recuperarse de ataques terroristas a gran escala con armas de destrucción masivas". Desde 2009, se denominan Tier 1 National Level Exercise dentro de los programas de la FEMA, junto con posibles catástrofes naturales y todos los años se testean supuestos diferentes ("bombas sucias", terremotos, tsunamis). En 2012, por primera vez, se hizo una prueba nacional de un ciberataque a gran escala, comentado aquí por el propio Presidente Obama.
- Estar preparado para contratacar las infraestructuras desde las cuales se dirige el ataque.